Dalam pengembangan aplikasi mobile berskala besar (enterprise mobile apps), salah satu tantangan terbesar developer Flutter adalah mengelola kompleksitas kode. Ketika aplikasi bertambah besar, menaruh logika pemanggilan API, state management, dan transformasi data langsung di dalam Widget sering kali berujung pada spaghetti code yang sulit diuji (untestable) dan rapuh saat diperbarui.
Untuk memecahkan masalah tersebut, standar industri modern mengadopsi Clean Architecture (dipopulerkan oleh Robert C. Martin / Uncle Bob) yang disesuaikan khusus untuk ekosistem Flutter & Dart.
1. Konsep Dasar Clean Architecture di Flutter
Clean Architecture memisahkan kode aplikasi menjadi tiga lapisan utama (layers) yang memiliki batas tanggung jawab tegas:
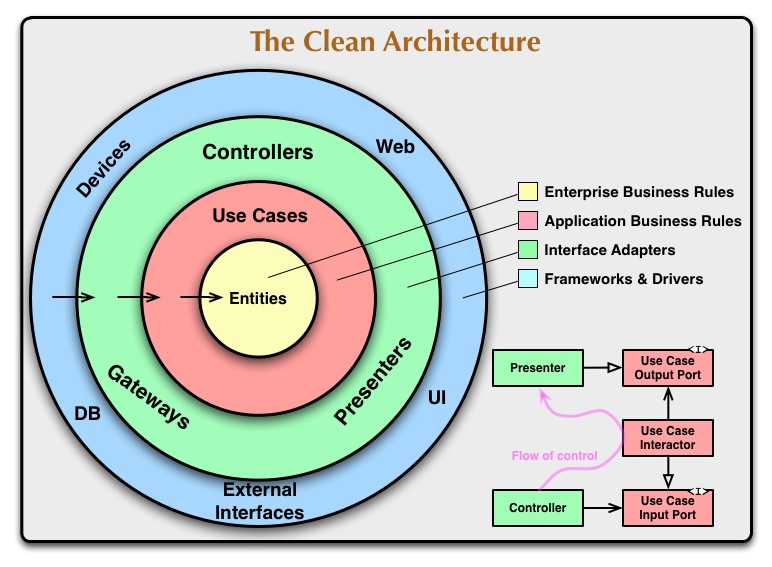
2. Struktur 3 Lapisan Utama Flutter Clean Architecture
Di dalam project Flutter, arsitektur ini umumnya dipetakan ke dalam struktur folder fitur (feature-first) sebagai berikut:
lib/
└── features/
    └── authentication/
        ├── data/
        │   ├── datasources/        # Remote API (Dio/Http) & Local DB (Hive/Isar)
        │   ├── models/             # Data Transfer Objects (DTO) & JSON Serialization
        │   └── repositories/       # Implementasi konkret dari domain repository
        ├── domain/
        │   ├── entities/           # Objek bisnis murni (Pure Dart)
        │   ├── repositories/       # Kontrak / Interface repository abstrak
        │   └── usecases/           # Logika bisnis spesifik aplikasi
        └── presentation/
            ├── bloc/ (atau cubit)  # State Management
            ├── pages/              # Halaman / Screen Widget
            └── widgets/            # UI components spesifik fitur
3. Hukum Emas: The Dependency Rule
Aturan mutlak yang wajib dipatuhi:
"Domain Layer adalah jantung aplikasi dan harus murni ditulis dalam Dart murni (Zero Framework Dependency). Domain TIDAK BOLEH mengimpor package
flutter/material.dart,dio,sqflite, atau pustaka pihak ketiga lainnya."
- Data Layer bergantung pada Domain Layer (mengimplementasikan kontrak interface).
- Presentation Layer bergantung pada Domain Layer (memanggil Use Case untuk memicu aksi bisnis).
4. Implementasi Kode Lengkap (Dart)
Mari kita bedah alur implementasi fitur Autentikasi Pengguna (User Authentication):
A. Domain Layer: Entity & Repository Interface
// domain/entities/user_entity.dart
class UserEntity {
  final String id;
  final String name;
  final String email;

  const UserEntity({
    required this.id,
    required this.name,
    required this.email,
  });
}
// domain/repositories/auth_repository.dart
import 'package:dartz/dartz.dart';
import '../entities/user_entity.dart';

// Interface murni menggunakan Either untuk error handling yang aman
abstract class AuthRepository {
  Future<Either<Failure, UserEntity>> login({
    required String email,
    required String password,
  });
}

class Failure {
  final String message;
  const Failure(this.message);
}
// domain/usecases/login_usecase.dart
import 'package:dartz/dartz.dart';
import '../entities/user_entity.dart';
import '../repositories/auth_repository.dart';

class LoginUseCase {
  final AuthRepository repository;

  LoginUseCase(this.repository);

  Future<Either<Failure, UserEntity>> call({
    required String email,
    required String password,
  }) async {
    // Di sini kita bisa menambahkan validasi bisnis (misal format email)
    if (!email.contains('@')) {
      return Left(Failure('Format email tidak valid'));
    }
    return await repository.login(email: email, password: password);
  }
}
B. Data Layer: Model, DataSource & Repository Implementation
// data/models/user_model.dart
import '../../domain/entities/user_entity.dart';

class UserModel extends UserEntity {
  const UserModel({
    required super.id,
    required super.name,
    required super.email,
  });

  factory UserModel.fromJson(Map<String, dynamic> json) {
    return UserModel(
      id: json['id'] as String,
      name: json['name'] as String,
      email: json['email'] as String,
    );
  }

  Map<String, dynamic> toJson() {
    return {
      'id': id,
      'name': name,
      'email': email,
    };
  }
}
// data/datasources/auth_remote_data_source.dart
import 'dart:convert';
import 'package:http/http.dart' as http;
import '../models/user_model.dart';

abstract class AuthRemoteDataSource {
  Future<UserModel> login({required String email, required String password});
}

class AuthRemoteDataSourceImpl implements AuthRemoteDataSource {
  final http.Client client;

  AuthRemoteDataSourceImpl({required this.client});

  @override
  Future<UserModel> login({required String email, required String password}) async {
    final response = await client.post(
      Uri.parse('https://api.example.com/v1/auth/login'),
      body: {'email': email, 'password': password},
    );

    if (response.statusCode == 200) {
      return UserModel.fromJson(json.decode(response.body));
    } else {
      throw Exception('Gagal melakukan otentikasi ke server');
    }
  }
}
// data/repositories/auth_repository_impl.dart
import 'package:dartz/dartz.dart';
import '../../domain/entities/user_entity.dart';
import '../../domain/repositories/auth_repository.dart';
import '../datasources/auth_remote_data_source.dart';

class AuthRepositoryImpl implements AuthRepository {
  final AuthRemoteDataSource remoteDataSource;

  AuthRepositoryImpl({required this.remoteDataSource});

  @override
  Future<Either<Failure, UserEntity>> login({
    required String email,
    required String password,
  }) async {
    try {
      final userModel = await remoteDataSource.login(
        email: email,
        password: password,
      );
      return Right(userModel);
    } catch (e) {
      return Left(Failure(e.toString()));
    }
  }
}
C. Presentation Layer: State Management (BLoC / Cubit)
// presentation/bloc/auth_cubit.dart
import 'package:flutter_bloc/flutter_bloc.dart';
import '../../domain/entities/user_entity.dart';
import '../../domain/usecases/login_usecase.dart';

// States
abstract class AuthState {}
class AuthInitial extends AuthState {}
class AuthLoading extends AuthState {}
class AuthSuccess extends AuthState {
  final UserEntity user;
  AuthSuccess(this.user);
}
class AuthError extends AuthState {
  final String message;
  AuthError(this.message);
}

// Cubit
class AuthCubit extends Cubit<AuthState> {
  final LoginUseCase loginUseCase;

  AuthCubit({required this.loginUseCase}) : super(AuthInitial());

  Future<void> login(String email, String password) async {
    emit(AuthLoading());
    final result = await loginUseCase(email: email, password: password);
    result.fold(
      (failure) => emit(AuthError(failure.message)),
      (user) => emit(AuthSuccess(user)),
    );
  }
}
5. Keuntungan Utama Menerapkan Flutter Clean Architecture
- 100% Testable: Domain Layer (Use Cases dan Entities) dapat diuji secara murni dengan Unit Test instan tanpa perlu menjalankan Flutter Engine (Widget Tester / Mock Engine).
- Mudah Mengganti Framework / Package: Ingin berganti dari HTTP ke Dio? Atau dari BLoC ke Riverpod? Anda hanya perlu mengubah file di Data/Presentation layer tanpa pernah menyentuh aturan bisnis di Domain Layer.
- Kolaborasi Tim yang Solid: Developer Backend/Integration dapat fokus di Data Layer, sementara UI Developer fokus di Presentation Layer secara paralel.
Kesimpulan
Flutter Clean Architecture memberikan fondasi arsitektur yang sangat tangguh untuk aplikasi yang ditargetkan berkembang dalam jangka panjang. Meskipun membutuhkan lebih banyak berkas di awal (boilerplate), investasi ini terbayar lunas dengan kemudahan maintenance, stabilitas kode, dan ketahanan aplikasi di lingkungan production.